
Cyberattaque supermarchés : Le froid piraté, des millions de pertes
Dans la nuit du 11 au 12 octobre 2026, des pirates ont pris le contrôle à distance des systèmes frigorifiques de centaines de magasins. Des rayons entiers de produits frais ont été détruits, entraînant des pertes financières massives.
Voir les faits →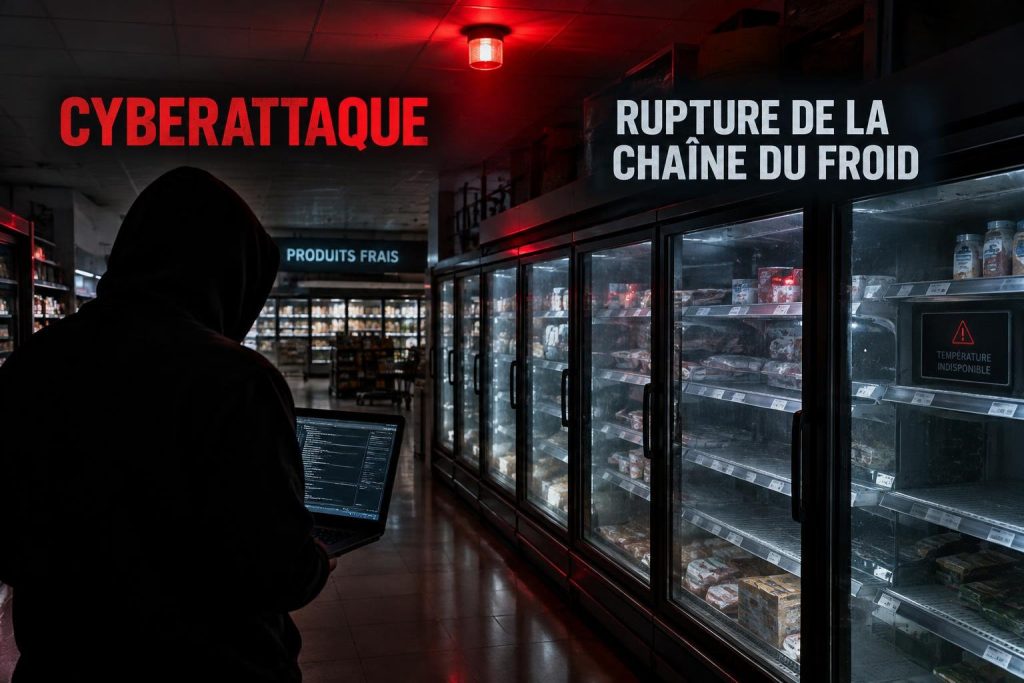
La grande distribution française a vécu une nuit de cauchemar. Dans la nuit du 11 au 12 octobre 2026, une cyberattaque coordonnée a paralysé les installations frigorifiques de centaines de magasins. Les pirates ont pris le contrôle à distance des systèmes de régulation du froid, forçant les enseignes à détruire des stocks entiers de denrées périssables. Cet incident, d’une ampleur inédite en France, interroge directement la vulnérabilité des infrastructures critiques du secteur.
⚡ Les faits
- Ce qui s’est passé : Des pirates ont modifié à distance les températures des systèmes frigorifiques Danfoss, jusqu’à 50°C, détruisant des produits frais et surgelés.
- Où et quand : Dans la nuit du 11 au 12 octobre 2026, touchant environ 300 magasins Intermarché et Netto, moins d’une centaine pour Coopérative U.
- Ce que ça change : Des pertes estimées à plusieurs millions d’euros, une enquête du parquet de Paris, et une prise de conscience sur la sécurité du froid connecté.
Une attaque sans précédent contre la chaîne du froid
La cyberattaque qui a touché les supermarchés français a ciblé les systèmes de régulation frigorifique Danfoss. Les pirates ont exploité des failles pour modifier à distance les températures, provoquant la destruction massive de stocks. Des congélateurs réglés à -20°C sont passés à +30°C en pleine nuit. Des départs de feu ont même été signalés, selon le parquet de Paris. L’attaque a été déclenchée via un dégivrage forcé à distance des installations.
Les enseignes touchées et les pertes estimées
Le bilan humain et matériel est lourd. Environ 300 magasins Intermarché et Netto ont été affectés, ainsi que moins d’une centaine pour Coopérative U. Des magasins E.Leclerc, Carrefour Market et Monoprix ont également été touchés, selon des salariés et BFM-TV. Les pertes financières sont considérables, estimées à plusieurs millions d’euros à l’échelle nationale, avec des montants allant jusqu’à plusieurs centaines de milliers d’euros par magasin. Les rayons de produits frais et surgelés ont dû être vidés et détruits.
Réactions des distributeurs et des autorités
Dominique Schelcher, PDG de Coopérative U, a qualifié l’attaque d' »une extrême gravité, inédite et inacceptable ». Le parquet de Paris a ouvert une enquête, confiée à l’Office anticybercriminalité. Des départs de feu ont été signalés, sans faire de blessés. Les enseignes ont activé leurs plans de continuité pour sécuriser les sites et informer les clients. Aucun risque sanitaire n’a été signalé, mais les ruptures temporaires ont été inévitables.
Le froid connecté, nouvelle cible des cybercriminels
Cette attaque met en lumière une vulnérabilité systémique. Les systèmes de télégestion du froid sont de plus en plus connectés, mais souvent mal protégés. Les versions anciennes du logiciel Danfoss, antérieures à la version 4, présentent des failles connues, pour lesquelles des correctifs existent déjà. L’agence américaine CISA avait d’ailleurs alerté sur ces vulnérabilités. La grande distribution est une cible de choix, car son écosystème est complexe, avec des prestataires communs et des difficultés à imposer des mots de passe forts aux clients. En 2022, le commerce de détail était déjà le cinquième secteur le plus ciblé par les cybercriminels, selon IBM.
Quelles leçons pour la sécurité des supermarchés ?
Face à ce type de menace, les mesures concrètes existent. La première est la mise à jour systématique des logiciels de télégestion, avec l’application des correctifs de sécurité publiés par les fabricants. La deuxième est la segmentation des réseaux : isoler les systèmes frigorifiques du reste du réseau informatique pour limiter la propagation d’une attaque. La troisième est l’élaboration de plans de continuité d’activité, avec des procédures claires pour les équipes en magasin : constater l’incident, tracer les températures, détruire les produits concernés, recommander les bons gestes aux clients et gérer la communication. Enfin, la conformité à la directive européenne NIS 2, qui étend les obligations de cybersécurité aux infrastructures critiques, devient indispensable pour la filière. Les distributeurs doivent sécuriser tous leurs parcours digitaux, mais aussi investir dans la sécurisation de leur supply chain.
❓ Les questions courantes
Nathan
Journaliste professionnel
Journaliste professionnel depuis 9 ans et fondateur d’actu-info.com, Je me suis donné pour mission de redonner du sens à l’actualité généraliste. À travers mes analyses, je m'efforce de rendre intelligibles les enjeux complexes de notre époque, offrant aux lecteurs les clés nécessaires pour naviguer avec discernement dans un monde saturé de bruits médiatiques.